


可信人工智能:伦理、治理与共同责任
人工智能越强大,可信问题就越重要。一个模型能够写文章、生成图片、编写代码,甚至辅助医疗和金融决策,意味着它的错误、偏见和滥用后果会被放大。可信人工智能并不是给技术发展踩刹车,而是为大规模应用铺设安全轨道。它至少应包括几个维度:安全可靠、公平无歧视、隐私保护、透明可解释、责任可追溯,以及人类能够有效监督。没有这些基础,AI越普及,社会信任成本就越高。
现实风险已经显现。训练数据中的历史偏见可能被模型继承,导致招聘、信贷或医疗资源分配中的歧视;生成式AI可能泄露个人信息、侵犯版权,或制造以假乱真的虚假内容;在自动驾驶、医疗诊断等高风险场景中,错误输出可能造成直接伤害。更复杂的是责任归属:当AI给出错误建议,开发者、部署者、使用者和平台各自应承担什么责任?如果责任边界模糊,受害者难以救济,企业也可能陷入“谁都不敢用”的困境。因此,可信AI必须从原则倡导走向制度设计。
治理的关键是分级分类和全生命周期管理。对不同风险等级的AI应用,应采取不同强度的监管要求。低风险应用可以信息披露和行业自律为主;高风险应用则应进行风险评估、第三方审计、数据治理和人工复核。模型上线前要测试,上线后要监测,出现问题要能追溯和纠正。透明并不等于公开全部源代码,而是让相关方理解系统能力、限制和决策逻辑。可解释性也应根据场景分层,在医疗、司法、就业等影响重大的领域提出更高要求。治理工具可以包括模型卡、数据来源说明、影响评估、红队测试和事故报告机制。
企业是可信AI落地的第一责任主体。开发者不能只追求模型性能,而应把安全对齐、偏见检测、隐私保护和滥用防范纳入研发流程。部署者要明确AI的适用边界,避免把辅助工具包装成“全能专家”;在高风险决策中保留人工审核和申诉渠道。平台应建立内容标识和溯源机制,对深度伪造和恶意生成行为进行约束。行业组织可以制定标准与最佳实践,形成可复用的评估工具。监管者则需要提升技术理解能力,避免规则滞后,也要防止过度碎片化增加合规成本。
可信人工智能还是全球公共议题。AI风险具有跨地域、跨平台特征,单靠一国或一家企业难以解决。国际社会需要在安全评估、内容溯源、风险通报和科研合作等方面加强沟通,同时尊重不同国家的法律与文化差异。公众参与也不可或缺。只有当普通人理解AI能做什么、不能做什么,并拥有投诉和救济渠道,信任才可能建立。教育系统应加强AI素养,媒体应准确报道技术能力与局限,避免神化或污名化。
归根结底,人工智能的发展目标不是让机器取代人,而是让技术增强人的能力、提升社会效率并服务公共利益。可信不是创新的对立面,而是创新的长期竞争力。一个经常出错、难以追责、侵犯隐私的AI系统,或许能短期吸引眼球,却很难获得持续信任。面对AI,我们需要的不只是更强的模型,还需要更成熟的治理、更负责的企业和更有判断力的公众。只有技术能力与治理能力同步提升,人工智能才能成为可靠的社会基础设施,而不是新的风险源。
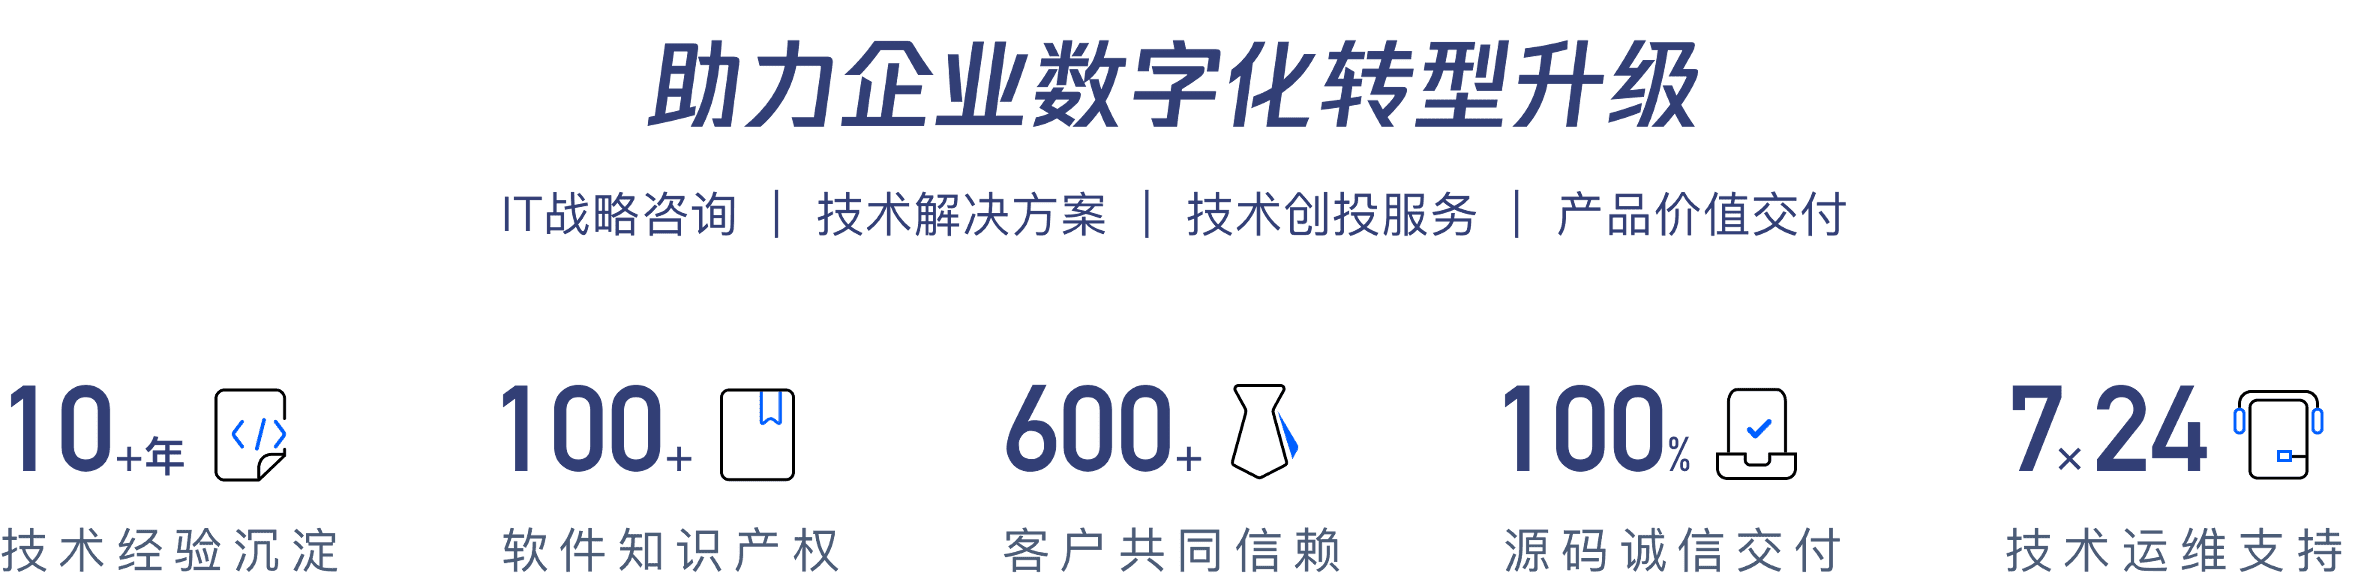


依托对医疗、教育、电商、金融、文旅及政务等领域的深刻洞察,智来科技构建了一系列高效、可定制的解决方案,助力企业重塑管理流程,驱动业务创新,实现商业价值的最大化。在智能商业浪潮中,我们前瞻布局,成功打造了集智慧停车与充电运营、数智化聚合支付、直播电商生态以及自研大模型智能体开发基座于一体的产品矩阵。这些项目不仅验证了我们的技术实力,更在实战中积累了卓越的商业口碑。
面向未来,智来科技将持续聚焦AI技术落地,依托深厚的行业经验与全栈技术能力,为企业量身定制基于大模型的应用开发服务。我们的专家团队将以前沿技术与深度洞察,与您共同迎接智能商业时代的机遇与挑战。

